
生成AIにはどんなリスクがある?
| リスク | 内容 | 主な対策 |
|---|---|---|
| 情報の漏えい | 入力した個人情報や機密情報が、サービスの事業者の環境に保存されたり、学習に使われたりする | 入力してよい情報を決める。学習に使わない設定・契約のサービスや、閉じた環境を選ぶ |
| 誤った情報(ハルシネーション) | もっともらしい誤りや、古い情報を含む回答を作る | 根拠を人が確かめる。重要な判断にそのまま使わない |
| 権利の侵害 | 生成物が既存の著作物に似ている、他人の権利を含む | 公開する前に類似の有無を確かめる |
| 偏り・不適切な表現 | 学習データの偏りを反映した表現が出る | 対外的に使う前に人が確かめる |
| 不正な指示(プロンプトインジェクション) | 外部の文書やWebページに仕込まれた指示で、意図しない動作をする | 外部の情報を読み込ませる使い方では、操作できる範囲を絞り、人の承認を入れる |
| 意図しない操作 | AIエージェントが、注文やファイルの削除など、人の意図しない操作をする | 取り消しにくい操作の前に人の承認を入れる。ログを残す |
総務省・経済産業省の「AI事業者ガイドライン(第1.2版)」(2026年3月公表)では、AIエージェントの登場を踏まえ、重要な意思決定への人の関与、個人情報の不適切な入力の防止、ログの管理、継続的な監視などを求めています。
生成AIの社内ガイドラインに入れるべき項目は?
| 項目 | 決めること |
|---|---|
| 目的と対象 | ガイドラインの目的、対象の社員・業務、対象のサービス |
| 使ってよいサービス | 会社が認めるサービスと、新しいサービスを使うときの申請の手順 |
| 入力してはいけない情報 | 個人情報、顧客の情報、機密情報、未公開の情報など。社内の情報の区分と対応づける |
| 生成物の確認 | 根拠や事実を人が確かめること。重要な判断にそのまま使わないこと |
| 権利への配慮 | 著作権・商標などを侵害しないこと。公開する前の確認の方法 |
| 生成物の表示 | 対外的に使うときに、AIで作ったことを示すかどうか |
| 禁止する使い方 | 法令や社内規程に反する使い方、差別的・不適切な内容の作成など |
| 問題が起きたときの対応 | 誤った入力や情報の漏えいに気づいたときの連絡先と手順 |
| 見直し | 技術や法令の変化に合わせて見直す時期と担当 |
公的なガイドラインやひな形には何がある?
ゼロから作るより、公的なガイドラインや公開されたひな形を参考に、自社の業務と規程に合わせて直すと効率的です。
| 名称 | 発行 | 内容 |
|---|---|---|
| AI事業者ガイドライン | 総務省・経済産業省 | AIを開発・提供・利用する事業者向けの統一的な指針。第1.2版(2026年3月31日公表)でAIエージェントのリスクを整理 |
| 生成AIの利用ガイドライン | 一般社団法人日本ディープラーニング協会(JDLA) | 企業が社内のルールを作るためのひな形。条項のみの版と、簡易解説付きの版がある(第1.1版、2023年10月)。画像編もある |
| 行政の進化と革新のための生成AIの調達・利活用に係るガイドライン | デジタル庁 | 政府機関が生成AIを調達・利用するときの指針(2025年5月決定)。最新版はデジタル社会推進標準ガイドラインに掲載 |
| 文章生成AI利活用ガイドライン | 東京都デジタルサービス局 | 自治体の職員向けの利用ルールと活用のコツ |
※各ガイドラインの版は2026年11月時点の確認です。改定されることがあるため、最新版を確かめてください。
オープングループの生成AIの利用ルールの例は?
当社グループ(オープングループ。当時の社名はRPAホールディングス)では、2023年10月に「生成系AI利用ガイドライン」を作り、社員が生成AIを使うときのルールを次の5つにまとめました。東京都の「文章生成AI利活用ガイドライン」を参考にしています。
- 新しい生成AIを使う場合は、利用の申請をする:会社が認めていないサービスを使うことは、ほかのソフトウェアと同じく禁止し、新しく使う場合は申請して許可を得る
- 個人情報、機密情報、業務情報は入力しない:生成AIは外部のサービスで、セキュリティの対策はサービスの事業者に依存するため
- 著作権を侵害するような情報は配信・公開しない:生成物を配信・公開する前に、既存の著作物に似ていないかを調べる
- 生成した情報の根拠や裏付けを、人の目で確かめる:生成AIの文章は自然なため正しく感じるが、最新の情報を反映していない、偏った価値観が反映されるなど、正確とは限らない
- 生成した情報をそのまま使う場合は、その旨を明記する:翻訳や要約をそのまま対外的に使うときは「AIにより作成」と書き、読み手に伝える
ルールの数を絞り、理由を添えて示すと、社員が覚えやすく、守られやすくなります。
生成AIのセキュリティリスクと対策は?
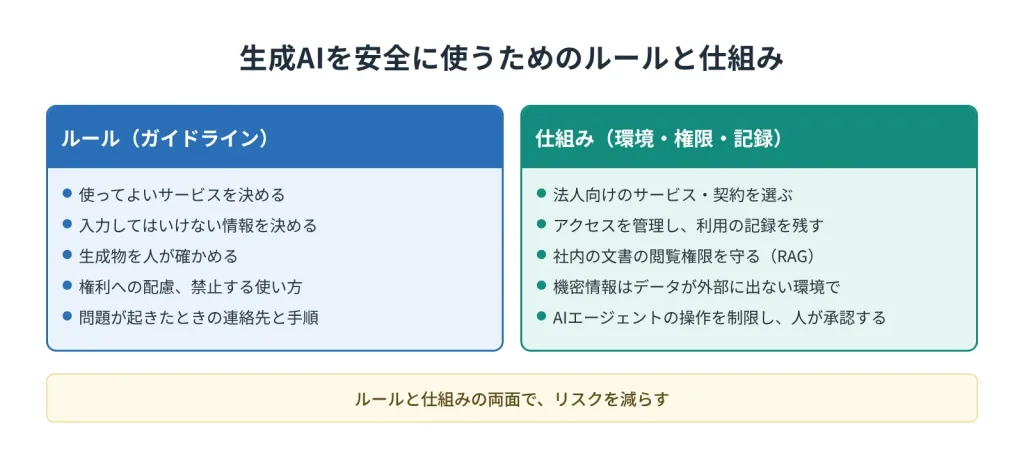
ルールだけでなく、仕組みでリスクを減らすことも大切です。
| 対策 | 内容 |
|---|---|
| 法人向けのサービス・契約を選ぶ | 入力が学習に使われない、データの保存場所や期間を選べる、管理者が利用状況を確かめられるサービスを選ぶ |
| アクセスと利用の記録を管理する | 誰がどのサービスを使えるかを管理し、利用の記録(ログ)を残す |
| 社内の文書を使うときは権限を守る | 社内の文書を検索して答えさせる場合(RAG)、閲覧できる人が限られた文書が、見られない人に回答されないようにする |
| データが外部に出ない環境を使う | 個人情報や機密情報を扱う業務では、自社の環境で動かすローカルLLMや、外部との接続を遮断した閉じた環境、クラウド上の自社専用の環境を選ぶ |
| AIエージェントの操作を制限する | 操作できるシステムやデータの範囲を絞り、取り消しにくい操作の前には人の承認を入れる |
データを外部に出さずに生成AIを使うには?
個人情報や機密情報を扱う業務で生成AIを使いたい場合は、データが外部に出ない環境を選びます。オープン株式会社では、次のような製品を提供しています。
- 医療業界向け生成AI:院内のネットワークの中で動かすローカルLLM(LLMの処理に外部との通信は不要で、入力したデータが生成AIの処理のために院外へ送られることはない)、またはAWS上の自院専用の環境で、退院サマリなどの文書作成を自動化する
- AIパンチャーのオンプレミス版:専用のPCに構築し、書類の読み取りから書類の作成までを社内で行う(ネットに接続しないため、Web検索とAPIの機能は使えない)。費用は個別見積もり
ローカルLLMの仕組みや選び方は「ローカルLLMとは?」で解説しています。
生成AIのガイドラインはどう作る?
- 使い方の現状を把握する:社員がどのサービスを、どの業務で使っているかを調べる
- 関係する部署を集める:情報システム、法務、総務、人事、利用の多い部署で検討する
- 公的なガイドラインとひな形を参考に案を作る:社内の情報セキュリティの規程や情報の区分と合わせる
- 使ってよいサービスと環境を決める:法人向けの契約や、データが外部に出ない環境を用意する
- 社員に周知して研修する:ルールと理由、具体的な使い方の例を伝える
- 定期的に見直す:新しいサービスや法令の変化に合わせて更新する
社内で生成AIを安全に使うにはどうすればよいですか?
- 禁止だけにしない:禁止が多すぎると、許可されていないサービスを隠れて使う人が出ます。安全に使える環境と、使ってよい業務の例を示します。
- 質問の窓口を作る:判断に迷ったときに相談できる窓口を決めます。
- 利用の状況を確かめる:利用の記録を定期的に確かめ、ルールの見直しに活かします。
- AIエージェントには特に注意する:自律的に操作するAIは、人の意図しない操作をすることがあります。操作の範囲と承認の手順を決めてから使います。
よくある質問
生成AIの社内ガイドラインに入れるべき項目は?
目的と対象、使ってよいサービスと申請の手順、入力してはいけない情報、生成物の確認、権利への配慮、生成物の表示、禁止する使い方、問題が起きたときの対応、見直しの時期と担当です。
生成AIのセキュリティリスクと対策は?
主なリスクは、入力した情報の漏えい、誤った情報、権利の侵害、不正な指示による意図しない動作です。法人向けのサービスを選ぶ、アクセスと利用の記録を管理する、社内文書の閲覧権限を守る、データが外部に出ない環境を使う、AIエージェントの操作を制限する、といった対策をとります。
社内で生成AIを安全に使うにはどうすればよいですか?
ルールを決めるだけでなく、安全に使える環境を用意し、使ってよい業務の例と相談の窓口を示します。生成物は人が確かめ、利用の状況を定期的に見直します。
生成AIのガイドラインのひな形はありますか?
日本ディープラーニング協会(JDLA)が「生成AIの利用ガイドライン」のひな形を公開しています。条項のみの版と簡易解説付きの版があり、自社の目的に合わせて修正して使えます。
生成AIに個人情報を入力してもよいですか?
原則として、一般的な生成AIのサービスに個人情報を入力しないルールにするのが安全です。業務で個人情報を扱う必要がある場合は、入力が学習に使われない法人向けの契約や、データが外部に出ない環境を用意したうえで、社内の規程に沿って使います。
まとめ
生成AIを安全に使うには、使ってよいサービス、入力してはいけない情報、生成物の確認などを決めた社内ガイドラインと、データが外部に出ない環境などの仕組みの両方が必要です。公的なガイドラインやひな形を参考に、自社の業務に合わせて作り、技術の変化に合わせて見直しましょう。